2026年10月10日 公開
スマホひとつで、銀行の残高も、証券口座も、クレジットカードの明細も見られる時代です。
便利になった代わりに、あのスマホの中に、家の財産がまるごと入っている状態になりました。
それなのに、僕らのほとんどは「何も設定していない」まま使っています。
せいぜい、二段階認証(=ログインのときに、パスワードに加えてスマホに届く数字も入れる仕組み)をオンにしたくらい。
それで安心していました。
ところが2026年3月、警察庁が公表した報告書に、こう書かれていました。
「リアルタイム型フィッシングにより二段階認証を突破する手口が横行」。
つまり、僕らが安心の根拠にしていた設定は、もう破られています😳
この記事を読み終えたら、①いま何が破られているのか ②2025年に証券口座で実際に起きたこと ③副業を探している人だけを狙う新しい手口 ④今日できる5つの設定 ⑤やられたと思ったときの最初の30分——この5つが手に入ります😊 かかるお金は、0円から月数百円です。
📖 この記事でわかること
- 二段階認証が破られる「リアルタイム型」の仕組み(=警察庁が正式に記載)
- 2025年に証券口座で起きたこと(=不正な売買 約7,408億円)
- 副業を探す人を狙う「タスク詐欺」の流れ(=2025年から統計が始まった手口)
- 今日やる5つの設定(=費用と所要時間つき)
- 「やられたかも」と思ったときの最初の30分
🤔 「二段階認証してるから大丈夫」が、通用しなくなった
まず、いま何が起きているのかを数字で見ます。目を背けたくなる数字ですが、ここを知らないと対策の順番を間違えます🤔
数字で見る現実(=2025年・警察庁)
警察庁が2026年3月に公表した「令和7年におけるサイバー空間をめぐる脅威の情勢等について」から、僕らの家計に直接ぶつかる数字だけを抜き出します。
- フィッシングの報告件数=245万4,297件(=1年間。
右肩上がりで増え続けています) - ネットバンキングの不正送金=4,747件・約104億円。
そしてその手口の約9割がフィッシング - クレジットカードの不正利用=約510億円(=日本クレジット協会)
フィッシングというのは、実在する会社になりすましたメールやSMSで偽サイトへ誘い込み、そこで入力させてIDとパスワードを盗む手口のことです。
凝った技術で銀行のシステムを破っているのではありません。
僕らに自分の手で入力させているだけです。
リアルタイム型フィッシングの仕組み(=4ステップ)
「でも、二段階認証をオンにしてあるから平気」。数年前まではその通りでした。いまは違います😳
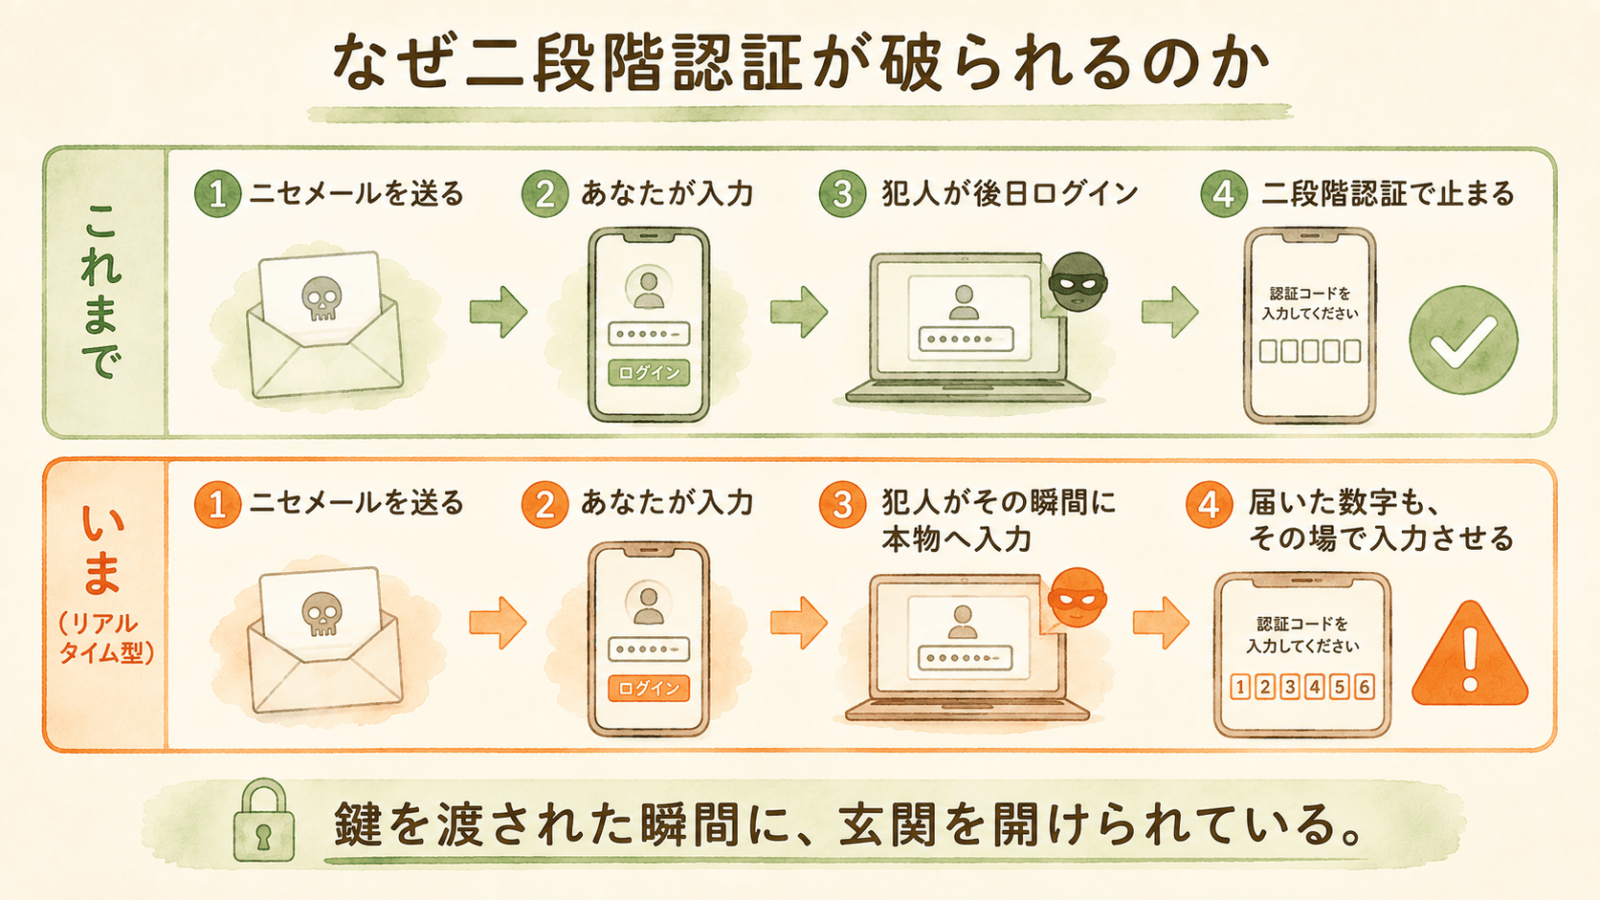
これまでの型は、こうでした。
- ニセメールを大量にばらまく
- 何人かがIDとパスワードを入力する
- 犯人はあとからそのIDで本物のサイトにログインを試す
- そこで二段階認証の画面に阻まれて進めない
いまの「リアルタイム型」は、こう変わりました。
- ニセメールを送る(=ここは同じ)
- あなたが偽サイトにIDとパスワードを入力する
- その瞬間、犯人が本物のサイトに同じものを入力する
- 本物のサイトが二段階認証の数字を要求する。
犯人はあなたが見ている偽サイトにも同じ画面を出す - あなたが「本物だ」と思って数字を入力する。
犯人はそれを本物へ横流しして、ログイン完了
🔑 ここだけ覚えてください
鍵を盗んで後日家に入るのが、これまでの型。玄関の前に立っていて、鍵を渡された瞬間に入るのが、いまの型です。
だから「時間差があるから止められる」という前提が、まるごと崩れました😔
 むちお
えっ、じゃあ二段階認証って、もう意味ないってこと?
 ちえこ
ううん、逆だよ。二段階認証がない口座は今でも一番先にやられるから、オンにするのは大前提。そのうえで「二段階認証だけでは足りない」って話なんだ。
だから「見分ける」では、もう守れない
この仕組みが厄介なのは、こちらがどれだけ注意深くても、偽サイトで入力した時点で終わることです。
文面の日本語がおかしいとか、URLが微妙に違うとか、そういう見分け方は、いまの偽サイトにはほとんど通用しません。
だから対策の考え方が変わります。
「怪しいメールを見抜く」ではなく、「そもそも偽サイトに入力できない状態にしておく」。
この記事の後半で出す5つの設定は、全部この考え方でできています😤
💸 2025年、証券口座から約7,408億円が勝手に売買された
「自分は大した額を持っていないから」と思った人にこそ読んでほしい章です。狙われる基準は、金額ではありません。
何が起きたのか
2025年の3月から5月にかけて、証券会社をかたるニセメールと、証券口座への不正アクセスが一気に増えました。
警察庁の報告書に載っている数字は、こうです。
- 証券口座への不正アクセス=1万7,668件
- 不正な取引=9,824件
- 不正に売買された金額=約7,408億円
- 証券会社をかたるフィッシングメールの報告=31万6,414件
7,408億円。
ピンとこない数字ですが、前の章で出たネットバンキングの不正送金104億円の、およそ70倍です。
いま日本のお金の犯罪で、いちばん大きく動いているのがここでした😳
なぜ「盗む」ではなく「売買」なのか
ここが、この事件のいちばん理解しにくいところで、いちばん怖いところです。
犯人は口座から現金を引き出していません。
中身を入れ替えていったんです。
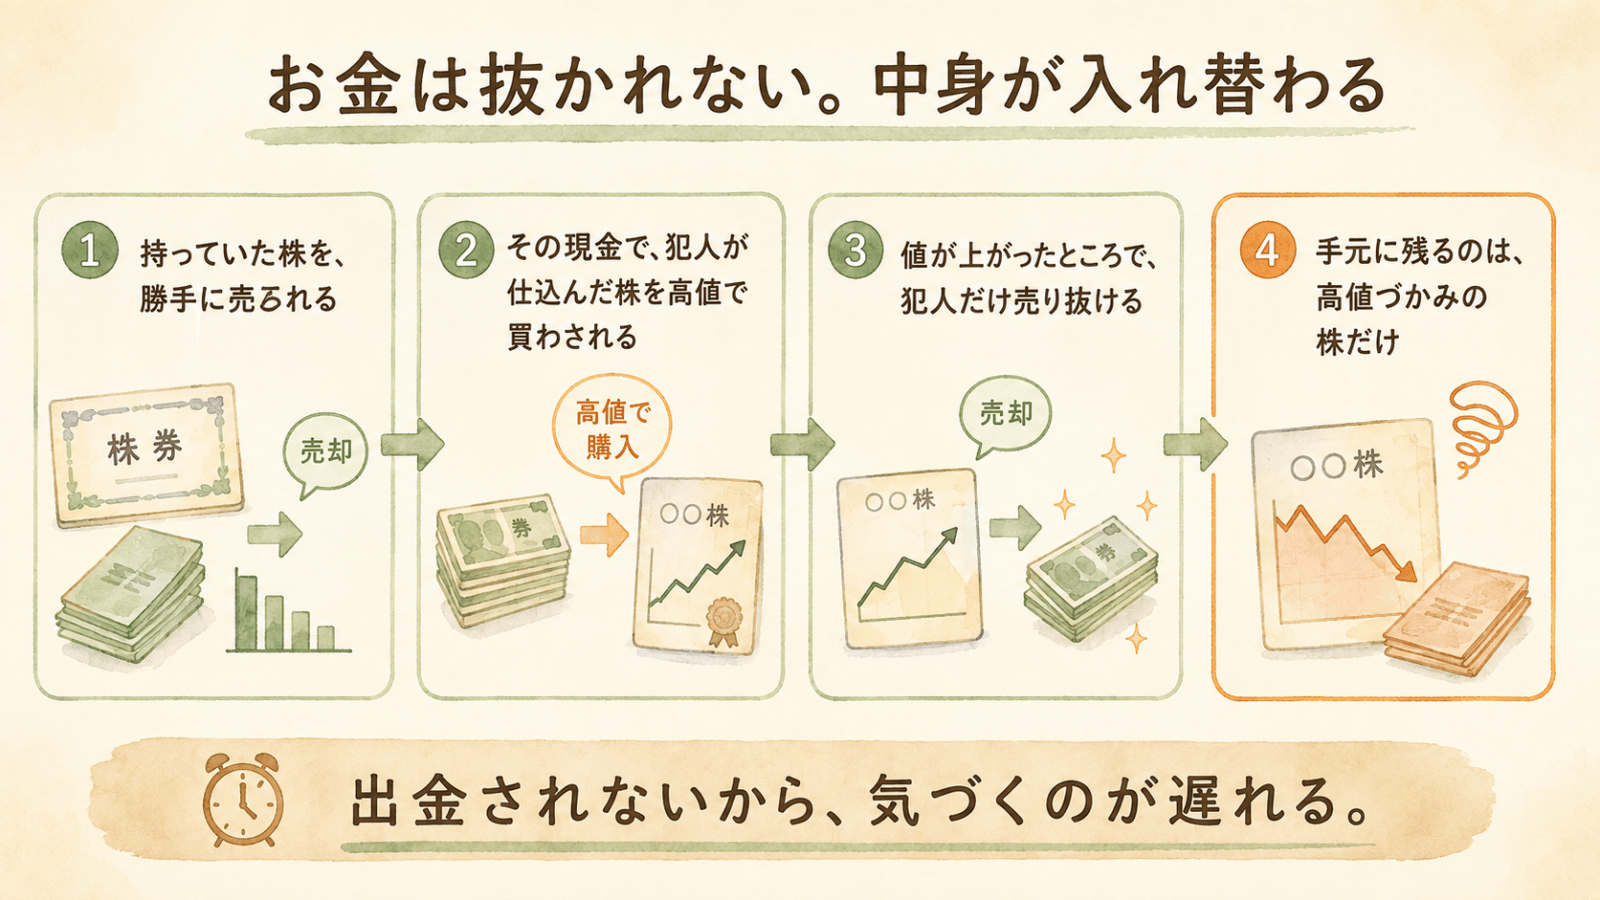
- 乗っ取った口座で、持っていた株を勝手に売る(=現金ができる)
- その現金で、犯人があらかじめ仕込んでおいた株を、高い値段で買わせる
- 買い注文が集まって株価が上がったところで、犯人は自分の分を売り抜ける
- 口座の持ち主の手元には、値上がりしきった株だけが残る
2025年11月、この手口で相場を操っていた男らが、金融商品取引法違反(=相場操縦)と不正アクセス禁止法違反で逮捕されています。
⚠️ 出金の制限では防げない理由
「出金先の口座を登録していないから大丈夫」と思う人がいます。
でもこの手口は、出金をしません。
口座の中で売って買うだけです。
だから出金まわりの設定だけでは止まりません。
入口であるログインそのものを固める必要があります。
 むちお
お金を抜かれてないのに、資産が減ってるってこと!?
 ちえこ
そう。しかも売られたのが積み立ててた投資信託だったら、「コツコツ続けた10年」がその日に終わっちゃう。金額が小さくても、動かせる口座なら狙う価値があるんだよ。
NISAをやっているなら、他人事じゃない
この記事を読んでいる人の多くは、証券口座を持っています。
そしてその中身は、これから20年かけて育てるつもりのお金のはずです😌
積み立ての設定を何度も見直して、手数料の安い商品を選んで、値下がりしても売らずに耐えて——そうやって積み上げたものが、ログイン1回で崩れる。
これは投資の失敗ではなく、鍵のかけ忘れです💧
口座の中身の作り方はNISA完全ガイドに書きました。この記事は、その口座の鍵の話です。
🎣 いまのニセメールは、ここまで来ている
相手の顔ぶれを知っておくと、身構える場面が具体的になります。最新のデータを見ます。
名前をかたられている会社の上位
フィッシング対策協議会が公表している2026年6月の集計では、1か月の報告件数が7万2,370件、偽サイトのアドレスが4万2,241件、名前を使われた会社は98社にのぼりました。
| 名前をかたられた会社 | 報告全体に占める割合 |
|---|---|
| Amazon | 約24.0% |
| VISA | 約11.8% |
| Apple | 約11.6% |
| 上位5社の合計 | 約55.0% |
気づいたでしょうか。
上位に来るのは、銀行や証券会社ではなく、買い物とカードです。
「注文の確認が取れません」「カードのお支払いが確認できません」——この2つが、いまいちばん多く届いている型です。
見分けようとしないのが、正解
偽サイトの出来は年々よくなっています。
ロゴも、文字づかいも、鍵マークも本物です。
アドレスも1文字違いで作られるので、スマホの小さい画面で見比べるのは現実的ではありません💦
だから答えはシンプルです。
📌 メールとSMSのリンクは、押さない
見た瞬間に本物か偽物かを判定するのをやめて、「メールからは入らない」を習慣にする。
用があるなら、公式アプリを開くか、自分でブックマークしたページから入ります。
これだけで、いまのフィッシングの入口はほぼ閉まります。判断力ではなく、動線で防ぐ考え方です😤
💼 副業を探している人だけを狙う「タスク詐欺」
ここからは、このブログを読んでいる人がいちばん引っかかりやすい手口の話です。
2025年から数え始めた、新しい手口
警察庁は2025年から「副業詐欺」という区分で被害を数え始めました。初年度の数字がこれです。
- 認知件数=2,071件/被害額=35.8億円
- 特殊詐欺の総件数に占める割合は7.4%
数え始めた最初の年で、いきなり全体の7%それだけ「副業を探している人」という入口が、狙う側にとって効率がいいということです😔
こうやって進む(=5ステップ)
流れを知っておくのが、いちばんの防御です。実際の被害はこう進みます。
- SNSで「簡単な作業で報酬」と誘われる。
いいねやフォローを押すだけ、という内容 - 本当に200円が振り込まれる。
ここで「詐欺ではない」と思ってしまう - 「もっと高い報酬の仕事があります」と誘われ、先に1万円を入金する
- 指定されたサイトを見ると、残高が120万円に増えている
- 出金しようとすると「アカウントの等級が足りません。
48万円を預けてくれれば全額出せます」。
払った瞬間、連絡が途絶える
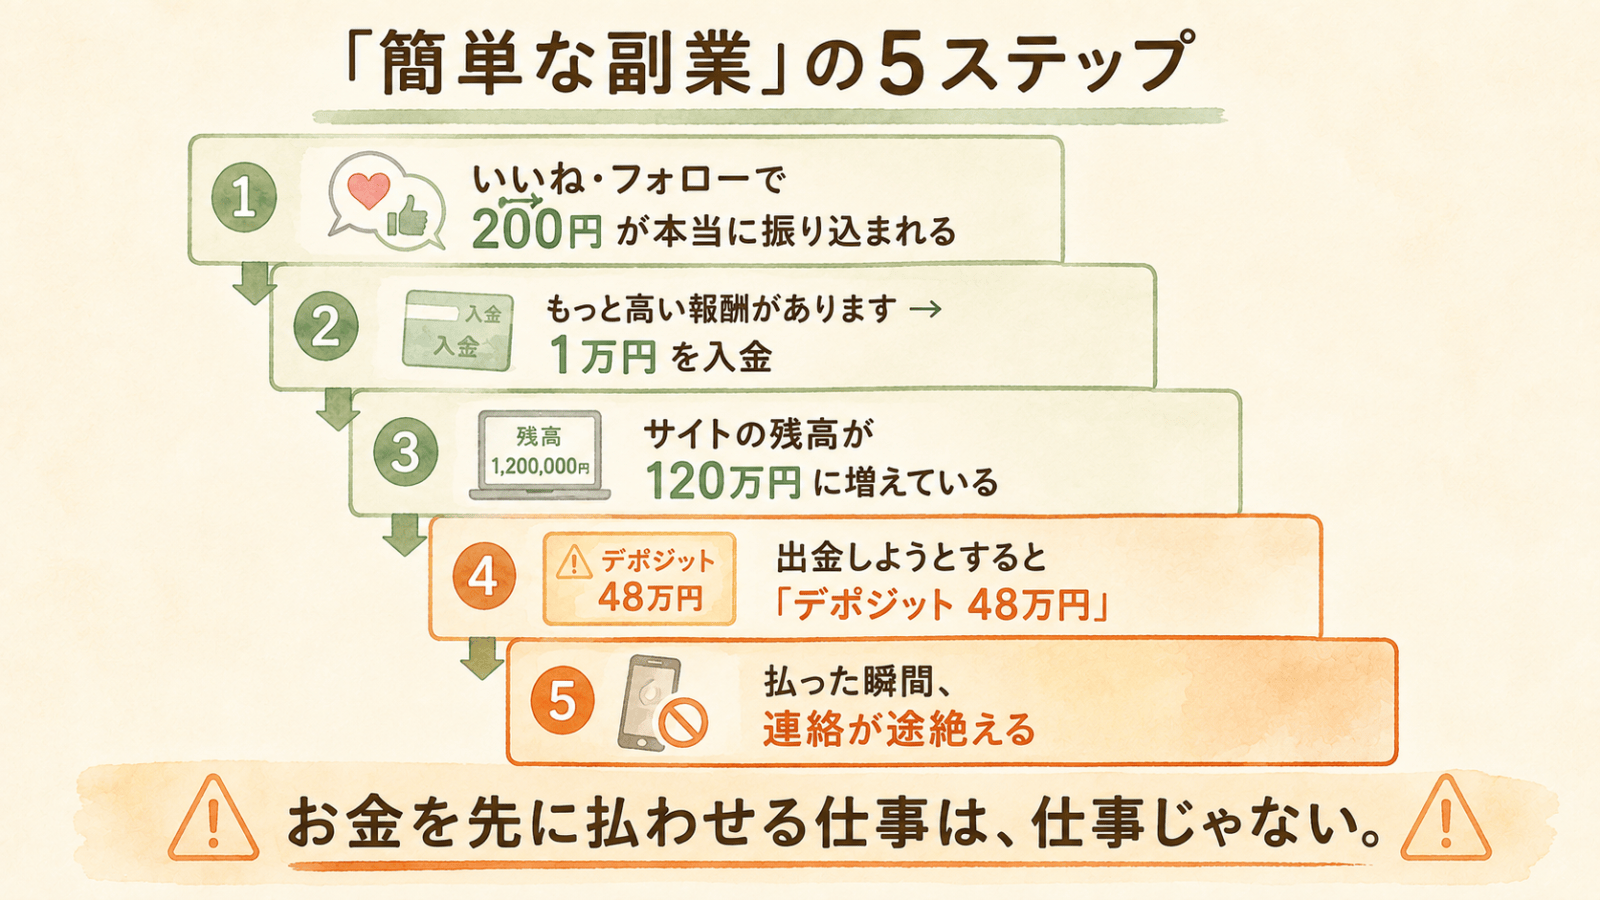
120万円のサイトは、犯人が作った画面です。数字が表示されているだけで、そこにお金はありません😳
 むちお
でも最初に200円は本当に振り込まれてるんだよね?なんでそんな面倒なことするの?
ちえこその200円が「信用」を買うための投資なの。人は一度お金を受け取ると、相手を疑いにくくなるから。安いコストで警戒心を外してるんだよ。
骨格は3つしかない
手口の名前は毎年変わりますが、中の骨格は昔から3つだけです。ここを覚えておけば、名前が変わっても気づけます。
- 安いものを先に買わせて、あとから高額なものへ(=入口を安くする)
- 少額を振り込ませて信用させ、あとから高額を振り込ませる(=タスク詐欺はこれ)
- 先に配当を出して信用させ、大きく預けさせたところで消える(=ポンジ・スキーム)
だから、こういう形でも同じものが来ます。
- 安いライティングの仕事を頼まれ、そのあと高額なライティング講座に誘われる
- 安い動画編集の仕事のあと、「単価を上げたいなら」と高額なスクールを勧められる
✅ 副業で覚える1行
お金を先に払わせる仕事は、仕事ではありません。😤
雇う側がお金を出すのが仕事です。
登録料・保証金・研修費・アカウント料——名前が何であれ、こちらが先に払う時点で、それは仕事ではなく販売です。
🛡️ 今日やる5つの設定
ここからが本題です。全部やっても、かかるお金は0円から月数百円。時間は合わせて1時間かかりません😊
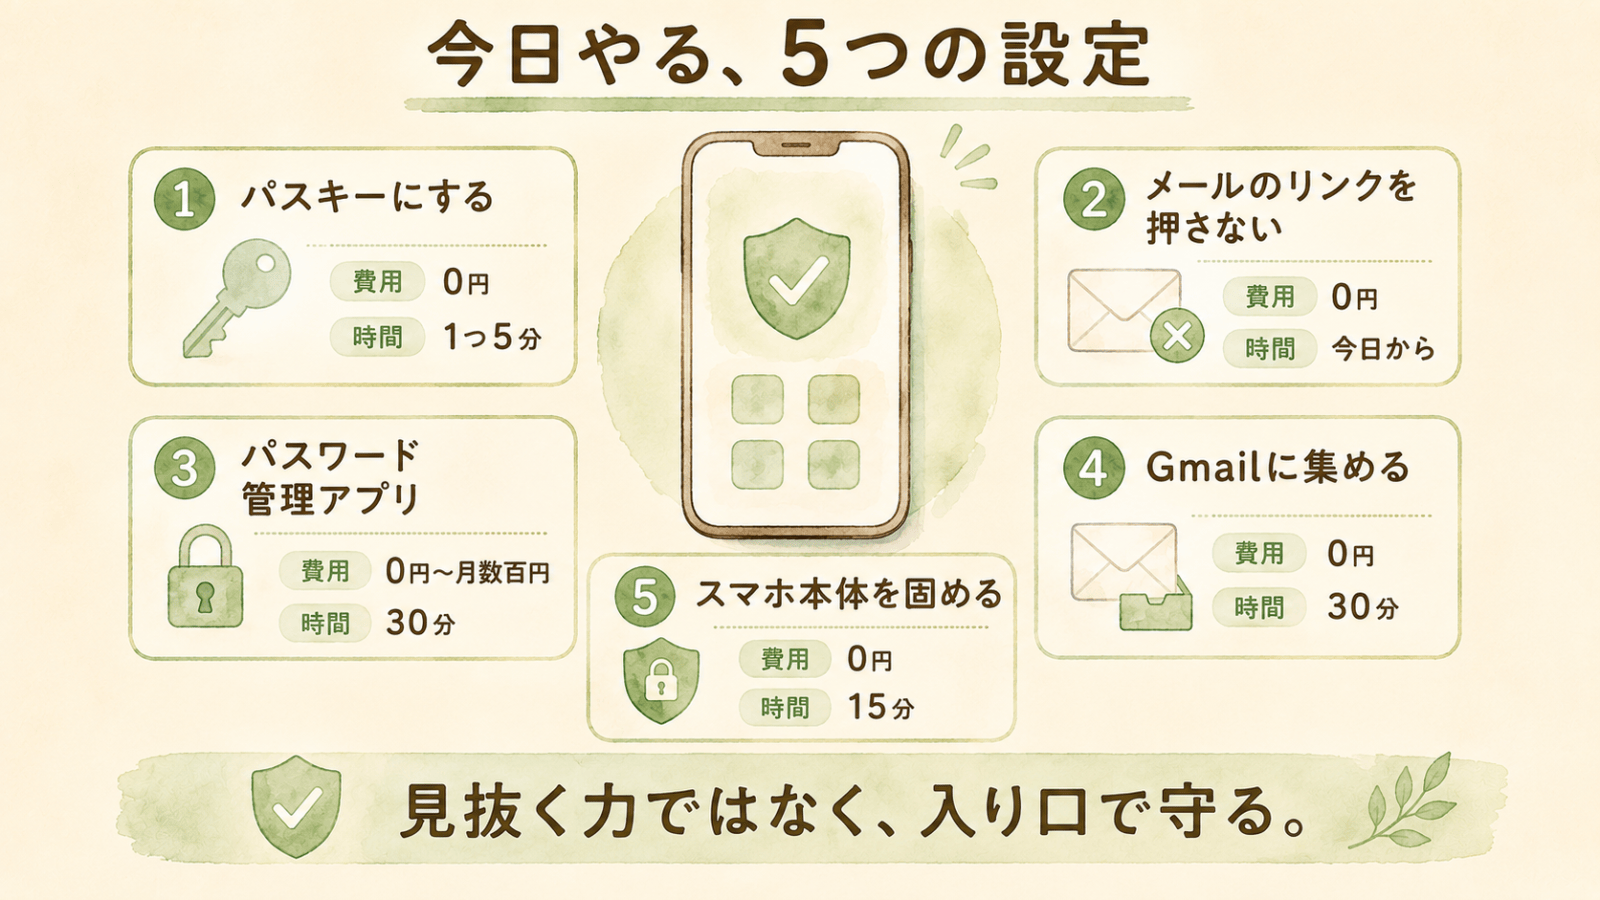
①パスキーに変える(=1サービス5分・0円)
パスキーとは、パスワードそのものを使わずに、スマホの指紋や顔認証だけでログインする仕組みです。
銀行や証券会社、Amazon、Googleなど、対応するサービスが一気に増えました。
なぜこれが効くのか。
パスキーは「そのサイト専用の鍵」として、あなたの端末の中に作られます。
だから偽サイトに行っても、そもそも鍵が反応しません。
前の章のリアルタイム型フィッシングは、あなたに入力させることで成立する手口でした。
入力するものが無くなれば、成立しません。
国も同じ方向に動いています。
金融庁は「パスキー認証等のフィッシングに耐性のある多要素認証の必須化」を進めていて、証券業界では2025年10月にガイドラインが改められました。
つまり、数年のうちに全員がこれに移ります。
早いか遅いかの違いです。
📰 2026年8月・「取り戻す側」の現実=79人が証券会社4社を相手に調停
2026年8月27日、口座を乗っ取られた40〜80代の79人が、SBI証券・楽天証券・マネックス証券・松井証券の4社を相手に、東京簡易裁判所へまとめて調停(=裁判所で話し合って解決を図る手続き)を申し立てました。求めているのは、勝手に売買される前の状態に戻す「原状回復」です。
申し立てた中には、約3,000万円で買った株式を失った78歳の男性もいます。証券会社側は補償を被害額の半分までにとどめていて、乗っ取られた原因が証券会社側にあるのか、本人が偽サイトに入力してしまったのかも含めて、まだ決着していません。
金融庁の集計では、2025年1月から2026年7月までの証券会社への不正アクセスは1万9,142件、不正な売買は約8,200億円。この記事の前半で出た「2025年の約7,408億円」は、まだ終わっていない数字です💧
やられてから取り戻す道は、細くて、遅い。だから入口で止める。パスキーは、そのための鍵です。
出典:日本経済新聞「口座乗っ取り、ネット証券4社に集団調停申し立て」(2026年8月)・朝日新聞「証券口座の乗っ取り被害 4社に『全額補償』求め、集団調停申し立て」(2026年8月27日)
やる順番(=大事なものから)
- 証券口座(=いちばん金額が大きい)
- ネット銀行
- GoogleアカウントとApple ID(=ここを取られると全部つながっているため)
- Amazonなど買い物のサイト
設定の場所はサービスによって違いますが、たいてい「セキュリティ」「ログイン方法」の中に「パスキー」「パスキーを設定」という項目があります。
見つからないときや途中で詰まったときは、その画面をスクショして、AIに貼って聞くのが早いです。
AIの使い方そのものは、僕がもう一つ書いているAI入門ブログAIのイロハが詳しいので、そちらもどうぞ。
公式:金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」
うちの場合:証券と銀行は、新しい端末から入るときも顔や指紋で通る形にしてあります。Macは指紋、iPhoneは顔。
「番号を打つ」場面がなくなると、偽サイトに番号を打たされる場面もなくなります😌
②メールとSMSのリンクを押さない(=今日から・0円)
前の章で書いたとおりです。
用があるなら公式アプリか、自分のブックマークから入る。
これは設定ではなく習慣なので、今日この瞬間から効きます。
コツは、よく使うサービスを先にブックマークしておくことです。
「入り口を用意しておく」と、メールのリンクを押す必要がなくなります。
③パスワード管理アプリを使う(=30分・0円〜月数百円)
これがこの記事でいちばん伝えたい設定です。理由は2つあります。
ひとつめ。全部のサービスで違うパスワードにできる。どこか1社から漏れても、被害がそこで止まります。
ふたつめが、意外と知られていません。
パスワード管理アプリは、偽サイトでは反応しません。
アプリはアドレスを機械的に照合しているので、1文字違うだけで「知らないサイト」と判断して黙ります。
つまり「あれ、いつも自動で入るのに、今日は出てこないな」という違和感が、人間には見抜けない偽サイトを教えてくれるということです。
これは目視では絶対に得られない防御です。
「工夫したパスワード」は、ほとんど効きません
「数字を連番にする」「サービスごとに頭だけ大文字にする」といった工夫は、ほとんど効きません。
人が考える型はだいたい決まっていて、盗んだパスワードを試す機械は、その型から先に試すからです。
使い回しているなら、銀行・証券・クレジットカード・よく買い物するサイトなど、お金に直結する所から先に変えてください。
新しいパスワードは自分で考えず、管理アプリに作らせます。iPhoneやGoogleに最初から入っている機能でも大丈夫です。
漏れるのは、自分が気をつけていない所からとは限りません。
2026年9月には、カーシェア「タイムズカー」に不正アクセスがあり、約660万件のアカウントの情報が漏れたと運営会社が発表しました。退会した人や入会手続きが途中の人も含まれ、運転免許証などの本人確認書類の画像も入っていました(パーク24の発表)。
免許証の画像が漏れて「勝手にローンを組まれないか」と不安なときは、信用情報機関(=ローンやカードの申し込みの記録を集めている所)に本人申告を登録できます。お店が審査で記録を見たとき、慎重に本人か確かめてもらうための印です。
CICはインターネットで1,000円、JICCはスマホアプリで700円です(どちらも税込・2026年10月時点)。登録は最長5年で、手続きの手間もかかるので、やるかは自分で判断してください(CIC公式/JICC公式)。
無料で足りる人・課金が効く人
| 無料でOK | 課金が効く | |
|---|---|---|
| 使っている端末 | iPhoneとMacだけ/Androidとパソコンだけ | iPhoneとWindowsなど、混ざっている |
| 共有 | 自分だけ使えればいい | 夫婦・家族で共有したい |
| 中身 | IDとパスワードだけ | カード番号・保険証券・暗証番号のメモも一緒に |
| 候補 | iPhoneの「パスワード」アプリ/Googleパスワードマネージャー(どちらも0円) | 1Password など |
無料のものでも、使い回しをやめるという一番の目的は達成できます。まず無料で始めて、足りなくなったら課金でいいです。
※1Passwordの料金は、2026年8月時点で個人プランが年48ドル前後(=月換算で約650円)、家族5人まで使えるプランが年72ドル前後(=月換算で約1,000円)です。
ドル建てなので為替で変わります。
最新は1Password公式サイトで確認してください。
うちの場合:僕は個人プランです。妻と長男(15歳)はまだ入れていません。長男のアカウントは本人が管理しています。
家族で同じアプリにそろえるかどうかは、「家族で共有したいもの(Wi-Fi・サブスク・カード)が出てきたら」で決めればいいと思っています。
★ここだけは紙に書いて、金庫にしまう
パスワード管理アプリを入れると、全部の鍵が1つの箱に入ります。便利な代わりに、その箱を開ける鍵をなくすと、中身ごと全部なくします😳
箱を開ける鍵は2つです。
- マスターパスワード(=アプリを開くための、たった1つのパスワード)
- 復旧用のコード(=機種変更や再インストールのときに要る、長い文字列)
この2つはアプリの中には保存できません。箱の中に箱の鍵は入れられないからです。
そして忘れても、会社に問い合わせて再発行してもらうことはできません。本人以外は中身を見られない作りになっているからこそ、安全なのです。
だから、この2つだけは紙に書いて、家の金庫や鍵のかかる引き出しにしまってください。
画面のスクリーンショットではなく、紙です。スマホが壊れた日に、スマホの中にあっても意味がありません。
ひとつ前の「①パスキーに変える」とも、ここでつながります。パスキーも、多くはこの管理アプリの中に保管されます。つまりマスターパスワードを失うと、パスキーごと締め出されます。
そしてもうひとつ。自分に何かあったとき、家族がこの箱を開けられるか。
紙が金庫にあれば、家族は口座にたどり着けます。無ければ、どこに何があるのかすら分からなくなります。ここは相続の話にもつながる部分です😌
④メールをGmailに集める(=30分・0円)
地味ですが、効きます。
Gmailは詐欺メールの多くを、届く前に落としてくれるからです。
キャリアメール(=docomo・au・SoftBankのメール)は、この選別がかなり弱い。
そもそも届かなければ、押しようがありません。
まだキャリアメールを使っている人は、Gmail完全活用ガイドに移し方を書いてあります。
⑤スマホ本体を固める(=15分・0円)
最後に、入れ物そのものです。ここは4つだけ。
- OSを最新にする(=更新の中身の大半は、見つかった穴をふさぐ作業です)
- 画面ロックを顔か指紋にして、暗証番号は6桁以上にする
- アプリは公式ストアからだけ入れる(=検索して出てきたリンクから入れない)
- SIMカードにPINロックをかける
4つめだけ補足します。
SIMスワップといって、他人になりすまして携帯電話の番号を乗っ取る手口があります。
番号を取られると、SMSで届く認証の数字がそのまま相手に届いてしまう。
SIMのPINロックは、その一歩手前でつまずかせる設定です。
うちの場合:⑤は全部やってあります。「探す」はオン、SIMの暗証番号も設定ずみ、画面ロックは6桁以上。
やってみると15分もかかりませんでした😊
📊 5つの設定の早見表
| やること | かかるお金 | かかる時間 |
|---|---|---|
| ①パスキーに変える | 0円 | 1サービス5分 |
| ②メールのリンクを押さない | 0円 | 今日から |
| ③パスワード管理アプリ | 0円〜月数百円 | 30分 |
| ④Gmailに集める | 0円 | 30分 |
| ⑤スマホ本体を固める | 0円 | 15分 |
💰 逆に、買わなくていいもの
ここまでの5つは、ほとんど0円でできました。
では、お金はどこに使えばいいのか。買う側と、買わなくていい側に分けます。
買わなくていいもの2つ
① 市販の総合セキュリティソフト
WindowsもMacも、いまは標準の防御が入っています。そこへ別のソフトを入れると、Windowsの標準の防御は自動で止まります(=マイクロソフトの公式に、そう書かれています)。
つまり二重に守られるわけではありません。守り手が入れ替わるだけです。
しかもこの記事で見てきた手口は、ウイルスではありません。自分の指で、本物そっくりの画面に入力してしまう手口です。ソフトが止めるべき「悪いプログラム」が、そもそも登場しません。
② VPN(=通信を別の場所を経由させる仕組み)
これが要るのは、だいたい次の2つの場面だけです。
- 規制のある国から、日本のサービスを使いたいとき
- 会社の外から、社内の情報に安全につなぐとき(=会社から指示されて使うもの)
日本で普通に暮らしていて、会社から言われてもいないなら、まず要りません。
逆に、払う価値があるもの2つ
① バックアップ(=iCloudなど・月数百円)
スマホを落としても、水没させても、写真も連絡先も戻ってきます。乗っ取られたあとに端末を初期化する場面でも、ここが効きます。
② パスワード管理アプリ(=上の③のとおり)
無料で足りる人も多いですが、家族で使うなら月数百円の価値はあります。
よく分からないサブスクには毎月払っているのに、バックアップとパスワード管理にはお金を出さない。
ここが、いちばんもったいないところです😌
⚠️ 解約しようとすると、引き止められます
セキュリティソフトを解約しようとすると、「このままでは危険な状態になります」といった赤い警告が出ることがあります。
あれはやめさせないための画面です。解約しても、パソコンが無防備になるわけではありません。
市販のソフトを消せば、止まっていた標準の防御が自動で戻ります。
出典:マイクロソフト「Microsoft Defender ウイルス対策の他のセキュリティ製品との互換性」(Windows 10・11で他社製を入れると「無効モード(自動的に発生)」と明記)
🚨 「やられたかも」と思ったら——最初の30分
偽サイトに入力してしまった。身に覚えのない通知が来た。そういうときは、順番が決まっています。
入力してしまっただけで、まだ被害が見えないとき
- 別の端末からそのサービスにログインして、パスワードを変える(=スマホが乗っ取られている可能性を避けるため)
- 同じパスワードを使い回していた全部のサービスを変える。
ここが一番大事です。 - ログイン履歴・取引履歴を確認する
- 可能なら、その場でパスキーか二段階認証を設定する
すでに動かされているとき
- その会社のサポート窓口へ電話して、口座を止めてもらう(=時間との勝負なので、メールではなく電話)
- カードならカード会社へ連絡して利用を止める
- 警察へ。
急ぐなら110、相談なら#9110 - 証拠を残す=届いたメール、偽サイトのアドレス、取引履歴の画面、日時のメモ
💡 補償があることを知っておく
ネットバンキングの不正送金は、銀行の約款や預金者保護の仕組みで補償される場合があります。
ただし気づいてからの連絡が遅いと補償されないことがあるので、「恥ずかしい」「自分のミスだから」で黙るのが一番損です。
証券口座の不正取引も、各社が対応方針を出しています。まずは連絡してください。
💡 さとる体験|「サービス名+固定文字」でしのいでいた頃
偉そうに書いてきましたが、僕自身がひどい管理をしていました。
最初は、ただ忘れていた
パスワード管理という発想がなかった頃は、毎回ログイン画面で固まっていました。
思い出せなくて「パスワードをお忘れの方」を押す。
届いたメールから再設定する。
また忘れる。
この繰り返しです。
あのころは、パスワードは覚えるものだと思っていました。
自分でルールを作った——これで解決したと思っていた
そこで思いついたのが、自分ルールです。
サービスの名前+いつも同じ文字列。
こうすれば、そのサイトを見た瞬間にパスワードが分かる。
もう忘れない。
我ながら賢いと思っていました😅実際、忘れなくなったので、問題は解決したつもりでいたんです。
何年も、その方式で通していました。
いま思い返すと、そこがいちばん危なかった
この記事を書くために調べていて、背筋が冷えました💧あの方式は、どこか1社から漏れた瞬間に、全部が開くやり方だったからです。
漏れたパスワードには、サービスの名前が入っています。
残りは、どのサイトでも同じ文字列。
つまり1つ見られた時点で、規則が完全に読まれます。
あとは別のサイトで名前の部分を差し替えるだけ。
機械にとっては、1秒もかからない作業です。
幸い、僕は何も起きませんでした。でもそれは対策が良かったからではなく、順番が回ってこなかっただけです💦
むちおそれ、僕も似たようなことやってる…。サイト名を後ろにつけてるだけとか。
 ちえこ
気づいたのが今でよかったんだよ。全部覚え直す必要はなくて、アプリに入れて作り直すだけ。1回やれば終わる作業だから。
パスワード管理アプリを入れてからの話
いまは1Passwordを使っています。使い始めて何が変わったかというと、ログインのことを考えなくなりました。
画面を開けば入る。
パスワードは全部バラバラで、僕自身も知らない。
新しいサービスに登録するときも、アプリが勝手に強いものを作ってくれる。
覚える必要がないから、複雑にしても困りません。
そして前に書いたとおり、偽サイトでは反応しない。
「安全のために我慢する」ではなく、楽になった結果として安全になりました。
この順番が大事だと思っています。
💌 課金を迷っている人へ
お金の記事を書いている人間が言うのも変ですが、これは払う価値のある数百円でした。
固定費は削るものだと、このブログでもずっと書いています。
でも、必要なものにはむしろ先に払う。
それが結果的に安く済むことがあります。
パスワード管理は、まさにそれでした。
無料のアプリでも、使い回しをやめるという一番の目的は果たせます。
まずはそこから。
物足りなくなったときに、課金を思い出してもらえれば十分です😊
❌ よくある誤解4つ
最後に、僕が実際に言われたことのある誤解を並べておきます。
誤解①「セキュリティソフトを入れれば大丈夫」
フィッシングは、ウイルスではありません。
あなたが自分の指で、本物そっくりの画面に入力する手口です。
ソフトが止めるべき「悪いプログラム」が、そもそも登場しません。
WindowsもMacも、いまは標準の防御機能がかなり優秀です。
お金を出すなら、市販のソフトより、この記事の5つの設定のほうが効きます。
誤解②「二段階認証をしているから平気」
この記事の1章そのままです。
二段階認証はやらないと話にならない土台ですが、リアルタイム型には突破されます。
土台の上に、パスキーを重ねてください😤
誤解③「うちは資産が少ないから狙われない」
2章で見たとおり、証券口座はお金を抜くためではなく、株を売買させるために狙われました。
犯人にとって必要なのは金額ではなく、動かせる口座の数です。
残高が少ないことは、何の防御にもなりません。
誤解④「パスワードを複雑にすれば大丈夫」
複雑さは、総当たりで破られないための対策です。
いま起きているのは総当たりではなく、本人に入力させて盗む手口。
どれだけ複雑でも、偽サイトに入れてしまえば同じです。
大事なのは複雑さより、使い回さないこと。
そして使い回さないためには、覚えるのをやめてアプリに任せるのが唯一の現実解です。
📝 まとめ|守るのは「見抜く力」ではなく「入り口」
この記事の結論は、ひとつです。
怪しいメールを見抜こうとするのをやめて、偽サイトに入力できない状態を先に作る。
人の注意力に頼る守り方は、もう限界が来ています。
📊 早見表
| 場面 | これだけやればOK |
|---|---|
| メール・SMSのリンク | 押さない。公式アプリかブックマークから入る |
| 証券・銀行のログイン | パスキーにする(二段階認証はその土台) |
| パスワード | 使い回しをやめる。アプリに任せて自分では覚えない |
| 迷惑メール | Gmailに集約して、届く前に落とす |
| スマホ本体 | OS更新・画面ロック・公式ストア・SIMのPINロック |
| 入力してしまった | 別端末でパスワード変更→使い回した全サービス→履歴確認 |
| 動かされていた | 会社へ電話して口座停止→カード会社→110/#9110→証拠保存 |
🚀 今日からの3ステップ
- 今夜:証券口座とネット銀行に、パスキーが使えるか見に行く(=設定画面の「セキュリティ」を開くだけ・10分)
- 今週:パスワード管理アプリを入れて、まず証券・銀行・Google・Appleの4つだけを作り直す(=30分)
- 今月:残りのサービスを、ログインするたびに1つずつ入れ替えていく(=一気にやらない)
3つめがコツです。
全部を一度にやろうとすると、必ず挫折します😅使う順に入れ替えれば、よく使うものから自然に安全になります。
✅ 家族に送るテンプレ(=コピペOK)
【わが家のスマホの約束】①メールとSMSのリンクは押さない。
アプリかお気に入りから入る ②同じパスワードを使い回さない ③銀行と証券は「パスキー」にする ④「先にお金を払う副業」は全部あやしい。
押す前に一言相談して!
この記事は、守りシリーズの3本目です。
シリーズ全体の見取り図は、入口の記事守りの完全ガイドへ。
1本目のSNS型投資詐欺では僕ら自身が狙われる詐欺を、2本目の親を詐欺から守るでは実家の電話を扱いました。
次回は「災害に備える家計」——火災保険と現物資産の話をお届けします。
※本記事は個人の経験・調査に基づく一般的情報です。
統計・制度・サービスの料金は執筆時点のものです。
特定の商品・サービスの契約を推奨するものではありません。
📌 本記事は、制度改正・統計の更新があったときに随時更新します(=最終更新:2026年10月10日)。
🙏 最後まで読んでくれて、ありがとうございます
ここまで読む人は、そう多くありません。
あなたが、その一人です
💬 ひとことだけ、もらえませんか
「ここが分からなかった」「うちはこうでした」
その一行だけで十分です。長く書く必要はありません。
名前はニックネームで大丈夫です。メールアドレスは公開されません(僕にだけ届きます)。
※送信の前に、表示された文字を入力する欄があります。迷惑な書き込みを防ぐためのものです。
★正直に書くと、このブログにはまだコメントが1件もありません。
だから、あなたの一行がそのまま次に書くものを決めます。いただいた声は、全部読みます
もがいてナンボ。ではまた👋
コメント